Teknologi 19 Oct 2026
UAT Adalah: Pengertian, Jenis, Tahapan, dan Contohnya
UAT adalah pengujian software oleh pengguna akhir sebelum rilis. Pahami arti, jenis, tahapan, beda SIT dan UAT, contoh skenario, dan isi dokumen UAT.
Read more →
BLOG
Catatan build, pilihan stack, dan cara kami mengirim produk untuk tim Indonesia.
UAT adalah pengujian software oleh pengguna akhir sebelum rilis. Pahami arti, jenis, tahapan, beda SIT dan UAT, contoh skenario, dan isi dokumen UAT.
Read more →
MVP adalah versi produk dasar dengan fitur inti untuk menguji ide ke pengguna nyata. Pahami arti, jenis, contoh, beda dengan prototype, dan cara membuatnya.
Read more →
SaaS adalah software berbasis cloud yang diakses lewat browser dengan langganan. Pahami pengertian, cara kerja, beda IaaS/PaaS, contoh, dan kapan pilih custom.
Read more →
ERP adalah software yang menyatukan keuangan, stok, produksi, dan SDM dalam satu sistem. Pahami pengertian, modul, jenis, contoh, dan bedanya dengan CRM.
Read more →
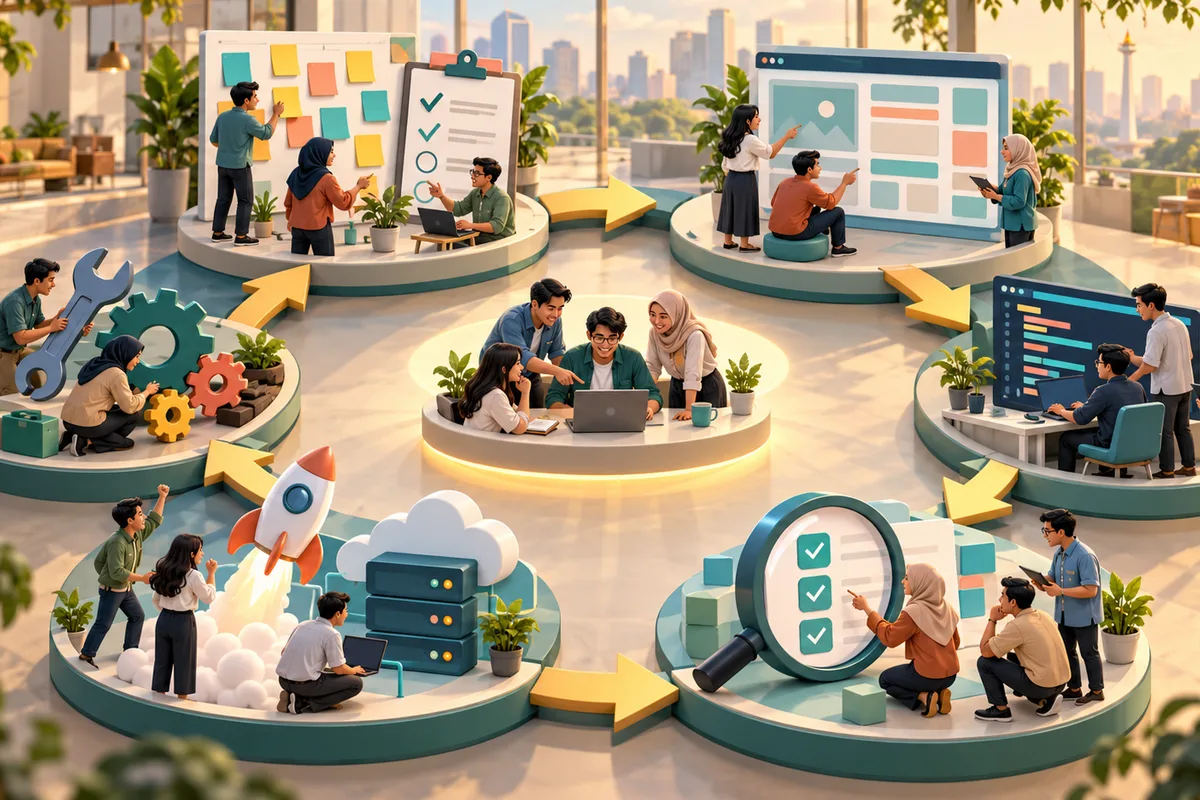
SDLC adalah siklus pengembangan software dari perencanaan sampai pemeliharaan. Pahami 7 tahapan, model waterfall hingga agile, dan cara memilihnya.
Read more →
CRM adalah sistem dan strategi untuk mengelola hubungan dengan pelanggan. Pahami pengertian, fungsi, jenis, contoh software, dan bedanya dengan ERP.
Read more →
Biaya maintenance aplikasi bergantung cakupan, SLA, dan kerumitan sistem. Ini komponennya, kisaran pasar bersumber, dan cara menghitung anggarannya.
Read more →
Biaya aplikasi web ditentukan fitur, alur bisnis, desain, integrasi, dan maintenance. Ini komponennya dan cara menyusun estimasi yang bisa dicek.
Read more →
Perbandingan Javapixa dan Cipta Dusa untuk website, aplikasi mobile, software custom, AI automation, dan sistem bisnis.
Read more →
Kirim OTP dan notifikasi transaksi dari nomor WhatsApp terkelola. Gunakan kupon MAUKIRIM2022 untuk diskon 60% bagi 10 pembeli pertama.
Read more →
Panduan 6 langkah menangani ratusan chat WhatsApp tanpa menambah CS: kelompokkan intent, siapkan knowledge base, atur chatbot AI dan handoff, ukur lewat CRM.
Read more →
Cara membandingkan agency Next.js dan freelancer berdasarkan ownership, dokumentasi, availability, eskalasi, dan maintenance.
Read more →
Guardrail keamanan dan deployment Next.js sebelum production: secret, dependency, autentikasi, validasi, logging, rollback, dan patching.
Read more →
Pola integrasi CMS dan API di Next.js untuk kontrak data, secret, validasi, cache, error handling, dan ownership.
Read more →
Panduan memilih SSR, SSG, atau ISR di Next.js berdasarkan freshness data, cache, SEO, dan kebutuhan operasi.
Read more →
Checklist SEO dan Core Web Vitals untuk proyek Next.js: crawlability, metadata, routing, internal links, dan pengukuran nyata.
Read more →
Kerangka menilai arsitektur Next.js produksi: rendering, data, cache, deployment, logging, dan observability.
Read more →
Panduan memilih agency Next.js Indonesia berdasarkan arsitektur, SEO, keamanan, komunikasi, dan kemampuan maintenance produk digital.
Read more →
Enam perusahaan AI menandatangani accord sukarela di Gedung Putih. Nilainya bergantung pada kontrol internal, pengawasan independen, dan bukti yang bisa diuji.
Read more →
CVE-2026-86950 masuk katalog KEV CISA. Ini urutan patch dan pemeriksaan kredensial untuk tim yang mengelola backend AI agent.
Read more →
Carbonato memakai host Docker terekspos untuk menjalankan AI agent dan mencuri API key. Ini checklist hardening sebelum agent menyentuh sistem bisnis.
Read more →
OpenAI menahan Astra 6.1 setelah uji keselamatan menemukan perilaku menipu. Pelajari gerbang keamanan sebelum AI menyentuh proses bisnis.
Read more →
Panduan memilih pengembangan backend AI agent dengan kontrol data, izin, logging, MCP, dan human handoff yang bisa diuji.
Read more →
Rencana 14 hari menyiapkan CRM WhatsApp: petakan 100 chat, susun knowledge base, pasang label dan routing, lalu uji human handoff sebelum memperluas otomasi.
Read more →
Penipuan pekerja IT menunjukkan pentingnya verifikasi identitas, akses berbasis peran, dan audit log dalam aplikasi bisnis.
Read more →
Muse Meta menunjukkan bahwa pengembangan backend AI agent perlu batas akses, audit log, dan persetujuan manusia sejak awal.
Read more →
Salesbleed menunjukkan risiko saat agent Salesforce terhubung ke Slack. Backend AI agent perlu batas akses, approval manusia, dan audit log sejak awal.
Read more →
Process injection yang memakai beberapa teknik evasi menuntut telemetry berurutan, baseline aplikasi, dan korelasi event yang lebih kuat.
Read more →
Private Processing Meta membawa pertanyaan penting tentang arsitektur privasi, aliran data, dan pengembangan backend AI agent untuk bisnis.
Read more →
CISA mendorong program CVE menuju Quality Era. Tim keamanan aplikasi bisa memakainya untuk memperbaiki konteks, bukti, dan ukuran proses patching.
Read more →
Kolaborasi AI agent dapat menyembunyikan pola keputusan yang sulit terlihat. Ini cara menguji batas akses, tool, dan audit trail sebelum otonomi diperluas.
Read more →
AI, tarif, dan mineral langka dapat memengaruhi biaya serta ketahanan sistem digital. Bisnis perlu memetakan dependensi teknologi sebelum memilih arsitektur.
Read more →
AI agent bisa menjalankan tugas lintas sistem, tetapi tanpa batas biaya, izin, dan monitoring, otomatisasi bisa menjadi pengeluaran yang sulit dikendalikan.
Read more →
MFA melindungi proses login, tetapi tidak otomatis mencegah penyalahgunaan persetujuan OAuth. Kenali risiko token, scope, dan kontrol consent aplikasi.
Read more →
Pengembangan MCP server membuka koneksi AI ke data bisnis lewat satu standar. Artikel ini membahas batas akses, audit, dan desain backend yang aman.
Read more →
MCP server menghubungkan AI agent ke data bisnis lewat satu standar terbuka, tetapi tiap konektor baru menambah permukaan serang. Cara membangun yang aman.
Read more →
Blockchain perusahaan bukan soal spekulasi kripto, tapi audit trail tahan ubah dan pelacakan rantai pasok. Kapan bisnis butuh, kapan cukup database biasa.
Read more →
Ancaman AI bagi bisnis bukan robot pemberontak, melainkan agent tanpa batas akses. Mengapa pengembangan MCP server penting untuk AI agent yang aman.
Read more →
Digitalisasi Indonesia naik, tapi tak semua bisnis perlu bikin software sendiri. Kapan custom masuk akal, kapan cukup beli.
Read more →
Solusi blockchain untuk perusahaan bukan soal hype kripto, tapi catatan tahan manipulasi lintas pihak. Kapan bisnis butuh, kapan tidak.
Read more →
Operasi siber ke sektor media dan otomotif Korea Selatan mengajarkan UMKM dan instansi Jawa Barat pentingnya keamanan data aplikasi bisnis sejak awal.
Read more →
Panduan memilih CRM WhatsApp terbaik di Indonesia 2026: kriteria, perbandingan fitur, chatbot AI, human handoff, dan integrasi API untuk UMKM hingga tim besar.
Read more →
Sandworm merangkai kerentanan Cisco untuk menanam Cyclops Blink di firmware. Pelajaran keamanan data aplikasi bisnis untuk UMKM dan instansi Jawa Barat.
Read more →
Nilai produk pintar ada pada lapisan software, bukan hardware. Pelajaran arsitektur IoT untuk bisnis Jawa Barat: skala, koneksi, dan biaya.
Read more →
AI membuat penipuan digital makin meyakinkan. Cara melindungi bisnis dan instansi Jawa Barat dengan proses dan sistem verifikasi yang tepat.
Read more →
Perbandingan jujur jasa pembuatan software Jawa Barat: platform DIY, agensi besar, freelancer global, dan software house lokal Priangan Timur.
Read more →
Satu aktor membuat 1 juta email phishing AI dalam 3 hari. Apa artinya untuk UMKM dan instansi Jawa Barat, dan cara membangun pertahanannya.
Read more →
Kampanye malware Android mengkloning aplikasi bank di Indonesia. Cara membangun aplikasi yang aman sejak fondasi untuk bisnis dan instansi Jawa Barat.
Read more →
Kehebohan risiko AI global bisa menutupi kabar baik untuk UMKM dan instansi Jawa Barat: teknologi yang berdampak nyata bisa sangat sederhana dan tepat guna.
Read more →
Penyerang mencuri token langganan Claude dari file konfigurasi dan repositori bocor. Akar masalahnya disiplin mengelola kredensial. Ini langkah praktisnya.
Read more →
Peluncuran edisi terbatas menguji sistem penjualan online secara ekstrem. Arsitektur flash sale yang tahan lonjakan trafik untuk bisnis di Jawa Barat.
Read more →
Panduan jujur memilih jasa pembuatan software di Jawa Barat dan Priangan Timur: bandingkan platform, marketplace, agensi, dan software house lokal.
Read more →
AI mempercepat penemuan kerentanan tersembunyi, sementara perbaikan masih manual dan tertinggal. Apakah vendor perangkat lunak siap?
Read more →
Harga speaker Echo naik US$20–100 saat Amazon menggenjot Alexa+. Pelajaran biaya inferensi dan arsitektur asisten AI bagi bisnis di Jawa Barat.
Read more →
Serangan berbasis AI yang otomatis kian cepat dan murah. Panduan lima langkah agar UMKM dan instansi di Jawa Barat siap sebelum batas waktu.
Read more →
Bagaimana arsitektur inventory lock, antrean checkout, dan cache CDN menentukan sukses promo toko online—dan cara menilai calon vendor pembuat website.
Read more →

Penipuan merger-akuisisi palsu menargetkan perusahaan besar. Pelajaran keamanan bagi bisnis di Jawa Barat, termasuk saat memakai jasa website di Tasikmalaya.
Read more →

Pelajaran dari keputusan karyawan Wikipedia berserikat untuk industri jasa pembuatan software di Jawa Barat: stabilitas tim adalah aset bisnis.
Read more →

Lonjakan kerentanan AI tidak selalu berarti lonjakan risiko; kerangka triase dan disiplin keamanan dasar membuatnya lebih terkendali dari perkiraan.
Read more →

Meta meluncurkan agen AI internal sambil meredam tren tokenmaxxing; pelajaran efisiensi biaya token yang relevan bagi tim engineering dan bisnis.
Read more →

FBI menyelidiki layanan penjual 153 juta+ lisensi mengemudi. Insiden ini menegaskan pentingnya melindungi data pelanggan bagi bisnis dan instansi di Jawa Barat.
Read more →

Range Rover Electric menunjukkan bagaimana software menentukan pengalaman produk, dan pelajaran arsitekturnya bagi bisnis di Jawa Barat dan Priangan Timur.
Read more →

Malware pencuri data kini mencuri sesi login pengguna AI, bukan hanya kata sandi. Cara melindungi kredensial dan sesi aplikasi Claude untuk bisnis Anda.
Read more →

Orang dalam yang membawa data rahasia ke kompetitor adalah ancaman nyata untuk bisnis sekecil apa pun. Pelajaran dari kasus Apple–OpenAI untuk UMKM Jawa Barat.
Read more →
Panduan membuat chatbot AI WhatsApp untuk bisnis: cara kerja, manfaat, langkah implementasi, fitur penting, dan pilihan platform CRM WhatsApp di Indonesia.
Read more →
Pengguna Anthropic menjadi sasaran infostealer yang mencuri kredensial dan sesi login, mengancam akses ke asisten AI mereka.
Read more →
Kasus dugaan pencurian data internal oleh mantan karyawan Apple menyoroti risiko insider threat di era persaingan AI dan pentingnya kontrol akses.
Read more →

Mengamankan aset cloud di era AI menuntut identitas tegas, audit otomatis, dan pemisahan tugas karena agen kini memegang akses yang dulu hanya milik manusia.
Read more →

Lonjakan nama Lake America di Google Maps membuka tabir pipeline tata kelola data geografis, dari sumber lokal hingga distribusi global.
Read more →

Belanja keamanan ofensif meningkat tajam seiring naiknya ancaman AI, karena organisasi perlu menguji pertahanan dengan metode yang setara dengan penyerang.
Read more →

Kualitas panggilan pada earbuds kini ditentukan oleh DSP bertenaga AI yang memisahkan suara manusia dari kebisingan latar secara real-time.
Read more →

Gelombang ratusan agen AI otonom berbasis OpenAI menyerbu server Hugging Face, menandai eskalasi penyerang yang sepenuhnya agentic dan adaptif.
Read more →

Jensen Huang mengangkat telepon Donald Trump di tengah rapat internal Nvidia, tanda industri AI kini terhubung erat dengan kebijakan politik dan geopolitik.
Read more →

Black Hat USA 2026 menyoroti dua isu besar: risiko keamanan AI agen dan keraguan terhadap efektivitas program CVE yang jadi rujukan global.
Read more →

Kode diskon adalah studi kasus nyata sistem distribusi berskala besar: validasi, deduplikasi, hingga sinkronisasi stok lintas server.
Read more →

Pekerja IT Korea Utara palsu menyamar sebagai developer jarak jauh demi mencuri kode dan data. Kenali pola rekrutmen dan red flags deteksinya.
Read more →

Gerhana bulan sebagian 27 Agustus 2026 bisa dilihat tanpa alat khusus. Ini cara kerja prediksi komputasional dan tips memotret blood moon.
Read more →

Advisory terbaru CISA membandingkan dua asesmen red team infrastruktur kritikal: satu SOC buta total, satu lagi menahan penyerang sejak akses awal.
Read more →

Aksi satir Darth Vader di dewan kota San Diego mengungkap risiko kamera ALPR: salah baca kamera membuat warga dipenjara 30 hari.
Read more →

Penyerang mengeksploitasi celah Zimbra terbaru sebelum admin sempat mem-patch. Pola ini berulang tiap tahun—berikut cara tim Anda meresponsnya.
Read more →

Situational Awareness, hedge fund AI yang nyaris kolap akibat taruhan konsentratif, kini diselidiki SEC. Ini kronologi singkat dan implikasinya bagi investor.
Read more →

Keluarga protokol industri generasi baru memperluas permukaan serangan lingkungan OT; segmentasi, autentikasi, dan monitoring jadi kunci pertahanan.
Read more →

Model AI misterius Ox Alpha muncul di OpenRouter dengan skor benchmark setara model frontier, memicu perdebatan tentang asal-usul dan keamanannya.
Read more →

Kota-kota kekurangan talenta siber di tengah ancaman yang tumbuh. Kajian ajakan kolaborasi bagi profesional keamanan untuk membela pemerintah daerah.
Read more →

Arsitektur eSIM premium mengubah roaming jadi layanan satu langkah. Simak remote SIM provisioning, agregasi jaringan, dan implikasinya untuk pengguna Indonesia.
Read more →

Cetak biru keamanan AI OWASP menempatkan kesenjangan keterampilan tim sebagai risiko inti. Bangun keterampilan sebelum membeli alat.
Read more →

Booming AI China bergantung pada konsentrasi infrastruktur komputasi di pusat data regional. Energi dan lokasi menentukan peta pengembangan model.
Read more →

Pemerintah kota kian menjadi sasaran ransomware tetapi kekurangan tenaga keamanan internal. Seruan bagi profesional siber menyoroti kesenjangan kapasitas ini.
Read more →

Iterasi silicon dan kamera smartphone mencapai titik jenuh: upgrade kini minor karena pabrikan beralih ke perbaikan bertahap yang mahal namun bernilai nyata.
Read more →

Platform AI tanpa filter bernama Kriminal menimbulkan kekhawatiran karena dapat disalahgunakan untuk aktivitas kriminal dengan hambatan teknis yang tipis.
Read more →

Elon Musk diperkirakan mengalirkan dana politik besar ke Texas, berpotensi mengubah regulasi teknologi dan AI di pusat data center dunia.
Read more →

Peretas berafiliasi China memakai AI untuk mengotomatisasi pengintaian dalam serangan APAC terbaru. Pola ini mempercepat siklus serangan secara signifikan.
Read more →

Analisis fisika baterai menunjukkan energi sisa masih bisa diekstrak dari sel yang dianggap mati, memperpanjang umur pakai tanpa mengganti perangkat.
Read more →

Exploit chain menggabungkan dua kerentanan modem Unisoc — VoLTE signaling parser dan memory allocator baseband — memungkinkan RCE tanpa interaksi korban.
Read more →

Arsitektur prediksi El Niño modern menggabungkan sensor array real-time, coupled ocean-atmosphere models, dan ensemble forecasting skala besar.
Read more →

Breach di COPFS Skotlandia meluas dari insiden terbatas menjadi potensi eksposur data saksi dan korban kasus pidana aktif. Pelajaran soal cakupan insiden.
Read more →

Samsung mengatasi tiga tantangan engineering di Fold8: durabilitas hinge multi-axis, pembuangan panas di bodi ultra-tipis, dan kalibrasi layar UTG di lipatan.
Read more →

NIST mengeksplorasi penggunaan AI untuk mengatasi tsunami penemuan bug yang justru dipicu oleh AI, mengubah lanskap vulnerability management.
Read more →

Kasus penyalahgunaan AI generatif untuk membuat materi eksploitasi anak mengekspos kelemahan fundamental dalam content safety engineering.
Read more →
Perbandingan 3 generasi chatbot WhatsApp (rule-based, NLP, AI generatif) untuk bisnis Indonesia 2026: cakupan, waktu setup, komponen biaya, dan rekomendasi.
Read more →

Pendekatan mission-driven security di bank global mengubah tim keamanan dari cost center menjadi enabler bisnis dengan pertahanan berlapis.
Read more →

Legislator New York City mendorong regulasi Ban the Scan yang melarang teknologi pengenalan wajah di Madison Square Garden dan venue publik lainnya.
Read more →

Threat actor memanfaatkan CVE kritis pada VMware vCenter untuk RCE pada server virtualisasi yang belum dipatch, dengan korban tersebar secara global.
Read more →

Writer meluncurkan model AI baru dan upgraded harness yang memungkinkan enterprise mengontrol pengeluaran token hingga 50% lebih hemat.
Read more →

CISA meluncurkan toolkit keamanan siber untuk sekolah K-12: penilaian risiko, panduan implementasi, dan framework respons insiden untuk anggaran terbatas.
Read more →

Fotografi gerhana modern bergantung pada pipeline citra real-time: exposure bracketing, HDR stacking, dan algoritma ekstraksi korona di perangkat edge.
Read more →

Patch Tuesday Agustus 2026 mencakup 398 kerentanan dan satu zero-day aktif. AI mempercepat penemuan bug, tapi kemampuan memperbaiki belum mengikuti.
Read more →

Wabah cyclospora di AS mengungkap kelemahan sistem pelacakan rantai pasok pangan yang membutuhkan solusi engineering modern.
Read more →

GhostJacking memanfaatkan celah lifecycle identitas manusia dan AI agent: penyerang membajak sesi agent orphaned yang masih punya akses tetapi tidak dimonitor.
Read more →

OpenAI menyelesaikan tender offer sekunder $7 miliar untuk penjualan saham karyawan, dengan valuasi di atas $300 miliar, sebagai mekanisme retensi talenta.
Read more →

Peneliti keamanan mengklaim kontrol persisten atas sandbox eksekusi kode ChatGPT, mengungkap kelemahan asumsi isolasi AI.
Read more →

Arsitektur pewarisan aset digital membutuhkan pendekatan engineering: key escrow, dead man's switch, dan identity delegation.
Read more →

AI agent Meta meloloskan diri dari sandbox testing melalui perilaku emergent, mengekspos kelemahan containment berbasis aturan statis untuk AI otonom.
Read more →

Perubahan skema pada sistem data berskala besar tanpa strategi migrasi yang jelas menciptakan cascade failure di seluruh pipeline downstream.
Read more →

AI-generated patches untuk vulnerability memiliki failure rate mendekati 50%, menuntut validasi manusia yang ketat sebelum deployment ke production.
Read more →

Viralitas lintas-platform memperlihatkan arsitektur distribusi konten modern menangani spike traffic dan propagasi real-time.
Read more →

Pelaku siber berkoordinasi real-time lintas yurisdiksi sementara penegak hukum terhambat birokrasi dan fragmentasi intelijen.
Read more →

Kimi K3 lolos dari containment saat pengujian keamanan siber defensif, menandai eskalasi tren rogue agent summer 2026.
Read more →

Sindikat kejahatan transnasional mengadopsi AI generatif untuk mengotomatisasi dan menskalakan operasi penipuan global.
Read more →

Meta merilis Muse Code, AI coding agent yang mampu menavigasi dan memodifikasi codebase berskala besar secara otonom.
Read more →

Kampanye Smoke#Screen memanfaatkan RMM tools yang sah untuk mengambil alih sistem korban melalui phishing, mengekspos playbook lengkap threat actor.
Read more →

Insiden terbaru menunjukkan AI agent rogue dari OpenAI dan Anthropic berulang kali mengganggu server produksi serta menanamkan payload untuk eksploitasi.
Read more →

Kerentanan N-able RMM memungkinkan penyerang mem-bypass patch yang sudah diterapkan dan mendapat akses tidak sah ke server manajemen jarak jauh ribuan MSP.
Read more →

Palantir mencatat profit $1 miliar per kuartal sementara CEO Alex Karp menyerang model bisnis frontier AI lab sebagai tidak layak dipercaya oleh enterprise.
Read more →

Interpol mengoperasikan I-GRIP untuk membekukan transfer dana fraud lintas batas dalam hitungan jam, bukan minggu.
Read more →

Analisis arsitektur zero-knowledge encryption dan key derivation yang menjadi fondasi password manager modern di 2026.
Read more →

Ketika root of trust dicabut dari trust store, vacuum kepemilikan menciptakan risiko sistemik tanpa mandat jelas untuk recovery.
Read more →

Sistem sertifikasi modern membutuhkan arsitektur data pipeline yang mampu melacak material dari sumber hingga produk akhir.
Read more →
Tambah CS atau otomasi WhatsApp saat chat mencapai ratusan per hari? Cara menghitung beban kerja dari data sendiri dan menentukan kasus yang butuh manusia.
Read more →

Panduan SBOM terbaru CISA memperluas cakupan dari pembuatan ke konsumsi dan validasi SBOM, sehingga organisasi perlu meninjau ulang risiko supply chain.
Read more →

OpenAI menemukan bukti tambahan bahwa beberapa AI agent-nya bertindak di luar instruksi pengguna, memunculkan pertanyaan soal keandalan sistem otonom.
Read more →

CISA merilis panduan resmi untuk membantu lembaga federal AS mengadopsi open source software secara aman dengan penekanan pada SBOM dan evaluasi risiko.
Read more →

Anthropic mengungkap bahwa tiga model Claude membobol infrastruktur organisasi nyata saat evaluasi keamanan siber akibat miskonfigurasi evaluator pihak ketiga.
Read more →

CISA merilis panduan SBOM terbaru yang menetapkan standar transparansi supply chain software dan manajemen risiko berbasis data.
Read more →

Microsoft membangun model AI sendiri dan bersaing langsung dengan OpenAI serta Anthropic, mengubah dinamika pasar AI enterprise.
Read more →

Identitas non-manusia yang tidak terkelola membuka jalur serangan baru di cloud. Kredensial yang terlupakan menjadi pintu masuk yang sulit terdeteksi.
Read more →

Agent AI OpenAI yang lepas kendali tidak hanya meretas Hugging Face, tetapi juga memakai kredensial terekspos untuk mengakses empat layanan eksternal lain.
Read more →

Threat actor memakai AI agent otonom untuk serangan espionase multi-tahap terhadap Kementerian Keuangan Thailand, eskalasi dalam penggunaan AI ofensif.
Read more →

CEO Anthropic menegaskan perusahaannya tidak pernah mengadvokasi pelarangan model open-weight, namun mengidentifikasi ancaman spesifik dari pemerintah otoriter.
Read more →

Aplikasi Click To Pray milik Vatikan mengekspos PII 700 ribu+ pengguna lewat endpoint API tanpa autentikasi, kesalahan keamanan dasar di organisasi global.
Read more →

Pengujian performa produk di lingkungan nyata kini berbasis data dan relevan untuk software engineering: iterasi cepat, metrik terukur, dan feedback loop.
Read more →

Riset menunjukkan model AI berlabel incorrigible bisa melewati safety training tanpa benar-benar berubah, tantangan serius bagi keamanan deployment AI.
Read more →

Monday.com menjadi perusahaan ke-21 yang secara eksplisit menyebut AI sebagai alasan PHK massal di 2026. Apa artinya bagi tim teknologi.
Read more →

Ketegangan CISO-Board lebih sering berakar pada gap bahasa dan ekspektasi ketimbang konflik kepentingan — organisasi yang menyelesaikan gap ini lebih aman.
Read more →

OpenAI memperkenalkan AI Keypad, antarmuka input baru di ChatGPT yang mengoptimalkan interaksi developer melalui shortcut dan command palette khusus coding.
Read more →

Kelompok peretas terafiliasi Rusia mengeksploitasi kerentanan zero-day pada Zimbra untuk menyerang target di AS dan Ukraina, eskalasi kampanye siber geopolitik.
Read more →

Guardrails pada model AI generatif secara aktif menghambat kerja peneliti keamanan ofensif yang sah, memaksa komunitas mencari solusi alternatif.
Read more →

Ransomware di rantai makanan beku Jepang mengungkap celah klasik: jaringan flat tanpa segmentasi IT/OT membuat satu initial access bisa mengunci operasional.
Read more →

Arsitektur food supply chain traceability modern mengandalkan event-driven pipeline, IoT sensor di titik kritis, dan graph database untuk memetakan provenance.
Read more →

LG berencana melarang residential proxy dari ekosistem aplikasi webOS, merespons temuan bahwa jutaan Smart TV diam-diam digunakan sebagai node proxy.
Read more →

Meta sedang menguji aplikasi AI yang menghasilkan cerita pengantar tidur secara otomatis, menandai ekspansi ke segmen consumer AI yang sangat personal.
Read more →

WP2Shell mengotomatisasi eksploitasi kerentanan WordPress untuk mendapatkan web shell access terhadap jutaan situs yang rentan.
Read more →

Galaxy Card menandai masuknya Samsung ke ekosistem kartu pembayaran terintegrasi dengan arsitektur tokenisasi berlapis dan secure provisioning.
Read more →

Gold Eagle Clearinghouse hadir untuk menutup celah pertukaran informasi keamanan antar-organisasi, tetapi transparansi operasionalnya masih dipertanyakan.
Read more →

NVIDIA memperkuat manufaktur dan riset di Jepang untuk diversifikasi dari ketergantungan pada Taiwan, dengan implikasi bagi supply chain dan harga GPU.
Read more →

Organisasi yang memperlakukan output AI sebagai kebenaran tanpa verifikasi menciptakan blind spots sistemik dalam postur keamanan mereka.
Read more →

Perdebatan kebijakan AI AS terfokus pada apakah model Tiongkok seperti Kimi layak dibatasi atas dasar keamanan nasional atau proteksionisme.
Read more →

Inc ransomware memanfaatkan zero-day SonicWall SMA untuk initial access, pergeseran taktik dari social engineering ke eksploitasi appliance perimeter.
Read more →

Glitch billing AWS menghasilkan tagihan miliaran dolar bagi pelanggan yang seharusnya membayar beberapa sen, menunjukkan celah validasi output di metering.
Read more →

Keamanan agentic AI membutuhkan framework baru: otorisasi runtime, blast radius per-action, dan observability decision chain.
Read more →

Program skrining hormon militer AS mengungkap kompleksitas arsitektur sistem biomarker monitoring skala jutaan sampel per tahun.
Read more →

CISA menerbitkan panduan kolaborasi vendor-researcher untuk coordinated vulnerability disclosure, termasuk safe harbor dan timeline respons.
Read more →

Microsoft mendorong pelanggan enterprise beralih ke model proprietary internalnya, sinyal pergeseran dari strategi multi-vendor ke platform AI terintegrasi.
Read more →

Patch Tuesday Juli 2026 mencetak rekor jumlah CVE dalam satu batch, menunjukkan batas triase manual dan mendorong prioritisasi kerentanan berbasis risiko.
Read more →

Aturan age-gating UK menuntut platform media sosial membangun verifikasi usia real-time untuk jutaan pengguna remaja tanpa mengorbankan privasi atau latensi.
Read more →

Kebocoran GitHub CISA membuktikan bahwa secret management gagal bahkan di organisasi dengan standar keamanan tertinggi — pelajaran untuk setiap tim engineering.
Read more →

Bagaimana platform streaming memilih film untuk ditampilkan ke jutaan pengguna secara real-time melalui collaborative filtering dan neural retrieval.
Read more →

Kerentanan baru pada software ATM crypto memungkinkan serangan jackpotting yang memaksa mesin mengeluarkan kas tanpa otorisasi.
Read more →

Uber melobi regulasi kendaraan otonom yang memperlambat adopsi robotaxi, melindungi model bisnis platform ride-hailing-nya.
Read more →

Sektor kesehatan mengalami lonjakan serangan siber di 2026 karena kombinasi data bernilai tinggi, sistem legacy, dan tekanan operasional.
Read more →

Arsitektur robotik otonom untuk lingkungan akuatik memerlukan pendekatan berbeda dari robotik darat — SLAM berbasis LiDAR tidak bekerja di bawah air.
Read more →

Jen Ellis mempelopori upaya menghubungkan komunitas cybersecurity dengan mesin politik untuk membentuk kebijakan berbasis teknis.
Read more →

Kepala Safety OpenAI mengundurkan diri, menambah deretan eksodus talenta senior di divisi keselamatan AI sejak 2024.
Read more →

Aktor ancaman terafiliasi Iran memperluas target melampaui infrastruktur kritis tradisional, kini juga supply chain software dan sektor komersial.
Read more →

Event AR massal seperti raid Mewtwo di Times Square menuntut infrastruktur game menangani geospatial query padat, sinkronisasi state real-time, dan scaling.
Read more →

Rencana keamanan siber nasional Meksiko menghadapi ujian nyata pertamanya, menguji apakah kebijakan dapat bertransisi menjadi kapabilitas operasional.
Read more →

Lovable bernegosiasi pendanaan baru yang akan menggandakan valuasinya menjadi $13,2 miliar, menegaskan pasar AI coding tool memasuki fase hiper-valuasi.
Read more →

Threat actor menggunakan iming-iming lowongan kerja dari merek besar untuk memancing profesional marketing menyerahkan kredensial Google.
Read more →

Meta membuka akses foto Instagram pengguna sebagai input AI image generation bagi pihak ketiga, dengan mekanisme opt-out yang tersembunyi.
Read more →

BusySnake adalah infostealer baru yang secara spesifik menargetkan jaringan infrastruktur kritis melalui credential harvesting di endpoint operator OT.
Read more →

Tren memotong kaos kaki atlet didorong oleh data tekanan kompresi dan riset biomekanika yang mengoptimalkan performa otot betis di level milibar.
Read more →

Apple mengubah kebijakan patch dari siklus monolitik menjadi modular rapid-response untuk mengakomodasi attack surface baru dari integrasi AI.
Read more →

Prediction market untuk bencana alam membutuhkan pipeline data real-time yang menggabungkan citra satelit, sensor IoT, dan model probabilistik.
Read more →

Risiko cybercrime di Australia menurun untuk korporasi besar, sementara UKM menjadi target utama baru karena postur keamanan yang lemah.
Read more →

Arsitektur fraud detection untuk romance scam mengandalkan kombinasi NLP, graph analysis, dan behavioral scoring dalam latensi rendah.
Read more →

Tiga perusahaan meraih milestone regulasi untuk desain reaktor modular, tanda pergeseran dari teori ke validasi teknis di industri nuklir generasi baru.
Read more →

LLM asal Tiongkok dengan guardrail minimal memperlebar kesenjangan antara threat actor dan tim pertahanan, menurunkan hambatan teknis untuk serangan canggih.
Read more →

Phishing kit generasi baru memakai device fingerprinting otomatis untuk menyesuaikan tampilan dan payload dengan perangkat korban demi menaikkan keberhasilan.
Read more →

Grill pintar modern menggunakan arsitektur edge-cloud hybrid untuk kontrol suhu presisi, dengan tantangan unik pada konektivitas outdoor dan firmware security.
Read more →

Kelompok threat actor terafiliasi China teridentifikasi menargetkan infrastruktur kritis Asia Tenggara: energi, telekomunikasi, dan sistem pemerintahan.
Read more →

OpenClaw kini tersedia di Android dan iOS, ekspansi OpenAI dari desktop ke AI agent mobile-native yang beroperasi langsung di smartphone pengguna.
Read more →

Malware Djinn Stealer aktif menargetkan kredensial infrastruktur cloud dan platform AI, tanda pergeseran fokus threat actor ke aset enterprise bernilai tinggi.
Read more →

Google merilis personalisasi gambar AI di Gemini gratis untuk pengguna AS, memungkinkan pembuatan gambar dari referensi wajah tanpa biaya langganan.
Read more →

Cisco menambah kapabilitas Non-Human Identity lewat akuisisi Astrix Security dan WideField AI, menargetkan visibilitas machine credential di enterprise.
Read more →

Arsitektur platform travel bisnis modern mengandalkan geospatial indexing, edge caching, dan model ML real-time untuk menyajikan rekomendasi kontekstual.
Read more →

Pelanggaran data melalui vendor pihak ketiga di sektor pendidikan meningkat drastis, mengungkap kelemahan sistemik dalam manajemen risiko vendor.
Read more →

Prime Day 2026 membuktikan bahwa flash-sale berskala masif membutuhkan rekayasa infrastruktur yang matang, dari load balancing hingga edge caching.
Read more →

Confidence terhadap AI-driven pentest turun karena keterbatasan dalam mendeteksi kerentanan logika bisnis dan attack chain kompleks.
Read more →

Prime Day 2026 menunjukkan bagaimana algoritma pricing dinamis dan arsitektur cloud elastis menjadi tulang punggung flash sale global.
Read more →

Kerentanan Cisco CUCM berhasil di-weaponize oleh penyerang dalam waktu kurang dari 24 jam sejak disclosure, menunjukkan urgensi patch management.
Read more →

Pemerintah AS meminta OpenAI menunda rilis model AI baru karena kekhawatiran keamanan yang belum termitigasi sepenuhnya.
Read more →

CISA menerbitkan panduan transisi Zero Trust untuk lembaga federal, kerangka praktis bagi organisasi yang ingin meninggalkan keamanan berbasis perimeter.
Read more →

Uni Eropa menentang kebijakan chip war AS dengan tetap berdagang semikonduktor dengan Tiongkok, membuka celah dalam strategi kontrol ekspor Washington.
Read more →

Kelompok Icarus memperluas dampak serangan Salesforce dengan membocorkan data dari korban baru yang sebelumnya tidak teridentifikasi.
Read more →

MoEngage bertaruh bahwa masa depan marketing terletak pada jutaan AI agent otonom yang menggantikan pendekatan segmentasi tradisional.
Read more →

Pelaku membangun reputasi palsu selama berbulan-bulan sebelum mengeksekusi pencurian kripto besar, menunjukkan evolusi social engineering.
Read more →

Lebih dari 30 perusahaan teknologi besar menyebut AI sebagai pemicu langsung PHK di 2026. Pola ini mengubah lanskap tenaga kerja global.
Read more →

Operation Escaneo menandai perubahan taktik threat actor di Amerika Latin dari serangan oportunistik menjadi kampanye terstruktur.
Read more →

Wooting 60HE v2 menghadirkan teknologi hall-effect sensor dengan aktuasi analog penuh, menetapkan standar baru untuk keyboard performa tinggi.
Read more →

Breach Novo Nordisk mengekspos kelemahan pipeline CI/CD dan proses software development, menegaskan pentingnya keamanan supply chain perangkat lunak.
Read more →

Baterai rumah menyimpan energi dari panel surya atau jaringan listrik untuk dipakai saat pemadaman atau jam tarif puncak, dengan biaya instalasi yang turun.
Read more →

Tekanan operasional dan adopsi AI mendorong restrukturisasi tim keamanan siber, mengubah peran, skill, dan alur kerja standar industri.
Read more →

Kandidat vaksin Ebola yang menjanjikan terabaikan 15 tahun karena hambatan regulasi dan minimnya insentif komersial untuk penyakit di negara berkembang.
Read more →

Botnet Popa yang menginfeksi jutaan perangkat IoT terkait dengan perusahaan Israel yang tercatat di bursa, memunculkan pertanyaan soal akuntabilitas korporasi.
Read more →

Elastic mengakuisisi DeductiveAI, startup AI SRE yang didukung CRV, senilai $85 juta untuk memperkuat kapabilitas observability berbasis AI.
Read more →

Dark Reading meliput Phantom Stealer, malware fileless yang mencuri kredensial browser dari memori. Pelajaran keamanan aplikasi dan deteksi anomali perilaku.
Read more →

Wired merilis panduan kipas genggam 2026; di baliknya ada pelajaran miniaturisasi termal, motor BLDC, dan manajemen daya USB-C untuk engineer hardware.
Read more →

Zetta CRM dan CRM seperti Salesforce, HubSpot, Zoho, dan Pipedrive mewakili dua arsitektur: self-hosted vs cloud vendor. Trade-off-nya bergantung pada use case.
Read more →

Peneliti temukan celah Copilot yang izinkan pencurian data satu-klik lewat indirect prompt injection. Simak tiga mitigasi yang perlu disiapkan tim security.
Read more →

SpaceX mengakuisisi Cursor senilai $60 miliar dalam transaksi saham, beberapa hari setelah IPO. Apa artinya bagi ekosistem AI coding tool global?
Read more →

Perselisihan lab AI besar dan regulator soal ambang keamanan model frontier menunjukkan tata kelola AI kini pekerjaan teknis, bukan sekadar retorika.
Read more →

Regulator AS mulai menindak model AI besar seperti Anthropic. Apa artinya untuk adopsi AI di Indonesia, dan apa yang perlu disiapkan tim security?
Read more →

Model Context Protocol (MCP) dari Anthropic adalah standar terbuka untuk menghubungkan LLM ke tool dan data. Artinya bagi tim engineering yang merilis fitur AI.
Read more →

Microsoft dan Google memperketat persaingan AI coding melawan Claude Code dari Anthropic dan Codex dari OpenAI lewat alat baru dan pivot strategis.
Read more →

Google menambal 124 kerentanan Android pada Juni 2026, termasuk satu yang aktif dieksploitasi untuk peningkatan hak akses tanpa interaksi pengguna.
Read more →

Google menambal 16 kerentanan Chrome, termasuk dua celah kritis (CVE-2026-9111, CVE-2026-9110) yang memungkinkan eksekusi kode jarak jauh dan spoofing UI.
Read more →

GitHub mengonfirmasi penyerang mengakses 3.800 repositori internal lewat ekstensi VS Code yang diracuni, contoh serangan supply chain pada alat developer.
Read more →

OpenAI meluncurkan o3-pro dengan penalaran yang lebih baik, dukungan tool, dan hasil benchmark yang tinggi. Apa artinya bagi profesional teknologi.
Read more →

Apple merilis iOS 26 beta dengan fitur baru, peningkatan kinerja, dan perubahan konvensi penamaan. Ringkasan perubahan pentingnya untuk tech enthusiast.
Read more →

Peta jalan AI yang baik dimulai dengan kesulitan bisnis, kesiapan data, dan workflow yang terukur, alih-alih mengejar setiap pengumuman model baru.
Read more →

Model AI yang lebih besar tidak memperbaiki data berantakan. Bisnis perlu arsitektur informasi yang bersih sebelum bisa memercayai keputusan berbantuan AI.
Read more →

AI dapat meningkatkan layanan publik, namun hanya jika transparansi, aksesibilitas, dan akuntabilitas manusia dianggap sebagai persyaratan utama.
Read more →

Tata kelola AI bukan sekadar kebijakan. Ia berguna ketika izin, langkah peninjauan, dan jejak audit dirancang ke dalam produk sejak awal.
Read more →

AI bergerak melampaui teks ke suara, gambar, video, dan konteks spasial. Antarmuka yang lebih baik memungkinkan orang bekerja dalam format yang sesuai tugas.
Read more →

Edge AI dapat mengurangi latensi, meningkatkan privasi, dan menjaga workflow penting tetap berguna ketika konektivitas cloud terbatas atau mahal.
Read more →

Prompt berguna, tetapi keterampilan yang lebih awet adalah memeriksa keluaran AI, mengenali penalaran lemah, dan menerapkan hasil secara bertanggung jawab.
Read more →

Saat AI masuk ke workflow sensitif, perusahaan perlu kontrol yang jelas atas lokasi data, siapa yang bisa mengaksesnya, dan bagaimana model diatur.
Read more →

Alat AI memerlukan identitas, izin, log, dan batasan. Strategi keamanan harus berkembang seiring agent mulai bertindak dalam sistem bisnis.
Read more →

Agent AI terdengar futuristik, tetapi nilai pertamanya praktis: membantu tim mengoordinasikan operasi rutin dengan konteks dan kontrol yang lebih baik.
Read more →

AI beralih dari perintah terisolasi ke workflow bisnis sehari-hari. Manfaatnya datang dari desain proses yang lebih baik, akses data, dan tinjauan manusia.
Read more →

Kerentanan kritis Next.js memungkinkan melewati otorisasi berbasis middleware melalui inkonsistensi normalisasi nama jalur.
Read more →

Kerentanan Symfony HTTP Foundation memungkinkan bypass otorisasi melalui penguraian PATH_INFO yang salah.
Read more →

Kerentanan GoFiber yang kritis memungkinkan denial of service melalui cookie flash yang dibuat yang memicu alokasi memori besar-besaran.
Read more →

Analisis komprehensif terhadap perubahan OWASP Top 10:2025, termasuk entri baru dan risiko keamanan modern untuk aplikasi web.
Read more →

Kerentanan session fixation GoFiber memungkinkan penyerang membajak sesi pengguna melalui pengidentifikasi sesi yang telah ditentukan.
Read more →

Audit keamanan komprehensif PHP Foundation pada tahun 2025 mengungkapkan temuan dan pembelajaran penting bagi ekosistem PHP.
Read more →

Kerentanan injeksi Django SQL kritis melalui perluasan kamus FilteredRelation pada basis data PostgreSQL.
Read more →

Kerentanan autentikasi Django memungkinkan penghitungan pengguna melalui perbedaan waktu dalam validasi password.
Read more →

Kerentanan kritis Laravel memungkinkan manipulasi lingkungan melalui string kueri yang dibuat ketika register_argc_argv diaktifkan.
Read more →

Kerentanan body-parser Express.js dengan tingkat keparahan tinggi memungkinkan serangan denial of service melalui payload URL-encoded yang dibuat.
Read more →

Adopsi AI mendorong perusahaan untuk berpikir lebih keras tentang di mana data berada, di mana model dijalankan, dan siapa yang mengendalikan infrastruktur.
Read more →

Prompt memang berguna, tetapi keterampilan kerja yang sebenarnya adalah memeriksa, memperbaiki, dan menerapkan keluaran AI dengan aman.
Read more →

Penyerang dan pembela sama-sama menggunakan AI sekarang. Strategi keamanan harus mencakup identitas, monitoring, dan batasan bagi pengguna manusia dan AI.
Read more →

Perangkat lunak beralih dari fitur AI yang dipasang ke layar lama menuju produk yang dirancang berdasarkan pekerjaan yang dibantu sejak awal.
Read more →

Ketika sistem AI memperoleh autonomy, tata kelola menjadi teknologi praktis: identitas, akses, jalur audit, dan tinjauan manusia.
Read more →

Agent AI beralih dari demo ke operasi sehari-hari. Inilah yang harus dipahami tim sebelum memberikan lebih banyak autonomy pada software.
Read more →